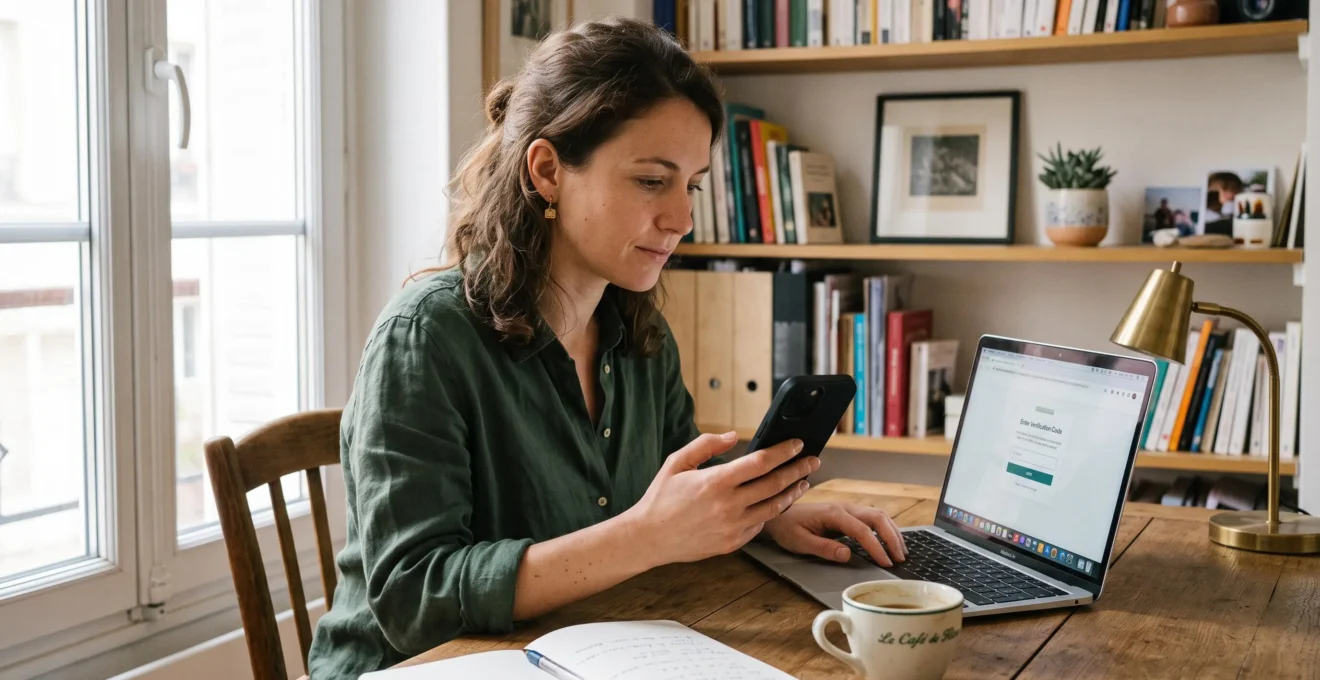
Recevoir un code à six chiffres par SMS ou par e-mail est devenu un réflexe pour se connecter à un compte en ligne. Pourtant, ces deux canaux n’offrent pas le même niveau de protection, et aucun n’est universellement suffisant. Le bon choix dépend d’un critère rarement explicité : le niveau de risque de l’opération concernée.
Réponse directe : Pour un usage à faible risque (connexion à un compte peu sensible), l’OTP par SMS ou par e-mail suffit généralement. Pour une opération sensible (virement bancaire, accès à des données personnelles critiques), aucun des deux ne suffit seul : il faut privilégier une authentification forte, par exemple via une application d’authentification dédiée.
Ce guide vous aide à évaluer vos usages, à comprendre les limites documentées de chaque canal et à choisir la méthode de vérification adaptée, sans tomber dans l’excès de prudence ni dans la sous-protection.
OTP par SMS et par e-mail : de quoi s’agit-il ?
Un OTP (One-Time Password, ou mot de passe à usage unique) est un code temporaire, généralement composé de quatre à huit chiffres, qui ne sert qu’une seule fois. Il complète votre mot de passe habituel dans le cadre de la vérification en deux étapes (également appelée 2FA, pour two-factor authentication). L’idée est simple : prouver que vous êtes bien le détenteur du compte en montrant que vous possédez aussi le téléphone ou la boîte mail associée.
Le canal SMS fonctionne de la manière suivante : après avoir saisi votre mot de passe, le service vous envoie un code sur le numéro de téléphone enregistré. Vous recopiez ce code dans l’interface de connexion pour valider votre identité. Le canal e-mail suit la même logique, mais le code arrive dans votre boîte de réception. Dans les deux cas, le code expire après quelques minutes.
Au-delà du canal utilisé, le principe reste identique : un code court, à durée de vie limitée, qui prouve que vous détenez bien l’un des moyens de contact associés à votre compte. Cette méthode a l’avantage d’être compréhensible et déployable rapidement, y compris pour un public peu familier avec les outils de sécurité. Si vous souhaitez protéger un envoi documentaire à valeur légale, vous pouvez également coupler ces vérifications à l’usage d’un courrier recommandé électronique, qui apporte une preuve de dépôt et de réception reconnue juridiquement.
Scénario type : vous vous connectez à votre espace client depuis un nouvel appareil. Après avoir entré votre identifiant et votre mot de passe, un code à six chiffres vous est envoyé par SMS. Vous le saisissez dans les deux minutes, et l’accès est validé. Cette séquence, banale en apparence, est la pierre angulaire de la majorité des dispositifs de 2FA grand public.
OTP par SMS : quels sont les risques réels ?
Le SMS a longtemps été présenté comme un canal fiable, mais plusieurs vulnérabilités sont désormais bien documentées par les autorités publiques. Selon l’Agence du Numérique en Santé, le code OTP transmis par SMS peut être intercepté sur le réseau téléphonique, copié par une application malveillante installée sur le smartphone, ou détourné via un transfert frauduleux de carte SIM. Cette dernière technique, appelée SIM swapping, consiste pour un attaquant à faire porter votre numéro de téléphone sur une SIM qu’il contrôle, souvent en se faisant passer pour vous auprès de l’opérateur.
Dans son rapport consacré aux téléphones mobiles, l’ANSSI, via le CERT-FR, recommande de verrouiller la carte SIM avec un code PIN personnalisé et de privilégier, lorsque c’est possible, les applications d’authentification (TOTP) plutôt que la réception d’un code par SMS. Cette recommandation vise justement à éviter la compromission d’un compte en 2FA en cas de SIM-swapping réussi.
Faut-il pour autant renoncer au SMS ? Pas nécessairement. Le SMS reste un facteur de sécurité utile par rapport à un simple mot de passe, et il améliore nettement la protection d’un compte peu sensible. Mais il est jugé insuffisant seul pour les opérations à forte valeur, raison pour laquelle le secteur bancaire a progressivement abandonné cette pratique pour les transactions sensibles.
Attention au SIM swapping : si un attaquant parvient à faire porter votre numéro sur sa propre carte SIM, il reçoit tous vos SMS, y compris vos codes de vérification. Verrouiller la SIM par un code PIN personnalisé et activer les alertes de portage auprès de votre opérateur limite ce risque.
OTP par e-mail : avantages et limites selon le niveau de risque
L’OTP par e-mail présente un avantage évident : il est accessible à toute personne disposant d’une adresse e-mail, sans dépendre d’un numéro de téléphone ou de la couverture réseau. Ce canal est également simple à déployer côté éditeur du service, et il reste souvent gratuit, là où l’envoi massif de SMS a un coût.
Sa principale limite tient à un constat mécanique : la sécurité de l’OTP par e-mail ne vaut que celle de la boîte mail elle-même. Si votre messagerie est protégée par un mot de passe faible, réutilisé ailleurs, ou sans vérification en deux étapes activée, un attaquant qui compromet votre boîte reçoit directement vos codes OTP. Dans ce cas, la vérification à deux facteurs se réduit en pratique à un facteur unique : le mot de passe du compte protégé.
À l’inverse, lorsque la boîte mail est elle-même sécurisée par une 2FA robuste (application d’authentification, clé physique), l’OTP par e-mail devient un canal raisonnable pour la plupart des usages courants. C’est cette dépendance en cascade qu’il faut garder en tête : la force du maillon final dépend de celle du maillon précédent.
Comparaison concrète : deux utilisateurs activent l’OTP par e-mail sur un même service. Le premier protège sa messagerie avec un mot de passe long et une application d’authentification. Le second utilise un mot de passe réutilisé sur plusieurs sites, sans 2FA. En cas de fuite de données, seul le second verra ses codes OTP tomber entre les mains d’un tiers.
Quelle méthode de vérification choisir selon votre niveau de risque ?
La règle à retenir est simple : il n’existe pas de canal universellement sûr, seulement des canaux adaptés ou non à un niveau de risque donné. Avant de choisir, interrogez-vous sur trois critères : la valeur du compte à protéger, la sensibilité des données qu’il contient, et l’impact concret d’une intrusion (financier, juridique, réputationnel).
À l’échelle européenne, le règlement eIDAS encadre l’authentification électronique et distingue plusieurs niveaux de garantie (faible, substantiel, élevé). Pour les opérations à forts enjeux, notamment celles qui engagent juridiquement ou financièrement, une authentification dite forte est attendue : elle combine au moins deux facteurs indépendants, parmi quelque chose que vous savez (mot de passe), quelque chose que vous possédez (téléphone, clé) et quelque chose que vous êtes (biométrie).
Pour vous repérer, voici une grille de décision associant chaque niveau de risque à une méthode de vérification raisonnable.
| Niveau de risque | Exemples d’usage | Méthode adaptée |
|---|---|---|
| Faible | Compte sur un forum, newsletter, service de streaming | OTP par SMS ou par e-mail (si la boîte est sécurisée) |
| Modéré | Compte client marchand, espace personnel administratif courant | OTP par e-mail avec boîte sécurisée, ou application d’authentification |
| Élevé | Virement bancaire, données de santé, documents juridiques | Authentification forte : application dédiée, clé physique, ou envoi à valeur légale pour les documents |
- L’opération est-elle purement consultative, sans impact financier ou juridique ?
OTP par SMS ou e-mail suffit généralement.
- L’opération engage-t-elle des données personnelles ou un paiement courant ?
Privilégiez une application d’authentification (TOTP) et sécurisez votre boîte mail.
- L’opération engage-t-elle une somme importante, un document juridique ou des données sensibles ?
Combinez authentification forte et, pour l’envoi documentaire, un canal à valeur légale comme la lettre recommandée électronique.
Pour les envois sensibles (contrats, mises en demeure, documents engageants), un canal spécifiquement conçu pour tracer dépôt et réception apporte une protection complémentaire. La lettre recommandée électronique (LRE) répond à ce besoin dans un cadre réglementé, ce qui en fait un outil pertinent lorsque la vérification d’identité seule ne suffit pas à sécuriser l’échange.
Sécuriser ses envois sensibles : bonnes pratiques et questions fréquentes
Au-delà du choix du canal OTP, quelques réflexes réduisent sensiblement les risques. Ils relèvent d’une hygiène numérique de base, applicable à la plupart des utilisateurs sans compétence technique particulière.
Les quatre réflexes à adopter dès aujourd’hui
- Activez la 2FA sur votre boîte mail principale, car elle conditionne la sécurité de nombreux autres comptes.
- Ne communiquez jamais un code OTP, même à une personne qui prétend appartenir au support client.
- Verrouillez votre carte SIM avec un code PIN personnalisé pour limiter le risque de SIM swapping.
- Pour les envois à portée juridique, privilégiez un canal à valeur légale plutôt qu’un simple e-mail.
Le cadre français de la lettre recommandée électronique (LRE) est encadré par le décret n°2018-347 du 9 mai 2018 et les articles R.53 à R.53-4 du Code des postes et des communications électroniques. Selon le guide pratique du Ministère de l’Économie sur la LRE, les prestataires doivent appliquer une vérification d’identité évaluée par l’ANSSI, ce qui offre une garantie supérieure à un envoi documentaire par courriel standard.
Cas pratique
Hypothèse : un gestionnaire doit transmettre à un locataire un courrier de résiliation de bail. Il hésite entre un e-mail simple avec accusé de lecture et une lettre recommandée électronique. Dans ce scénario, la seule vérification par OTP d’un compte de messagerie ne couvre ni la preuve de dépôt ni la preuve de réception opposables en cas de litige. La LRE, dont le cadre impose une vérification d’identité du destinataire, apporte ces garanties que l’OTP seul ne peut fournir. Ce cas illustre une règle plus générale : la vérification d’accès et la preuve d’envoi relèvent de deux problématiques distinctes qu’il faut traiter séparément.
Si vous souhaitez approfondir la procédure concrète, consultez cette fiche dédiée à l’envoi d’une lettre recommandée électronique, qui détaille les étapes et les points de vigilance côté expéditeur.
L’OTP par SMS est-il encore fiable aujourd’hui ?
Le SMS reste une protection supérieure à l’absence totale de 2FA. Il est cependant jugé insuffisant seul pour les opérations sensibles en raison du SIM swapping et des risques d’interception documentés par l’ANSSI et l’Agence du Numérique en Santé. Pour un usage à faible risque, il reste acceptable.
Que faire si ma boîte e-mail est compromise ?
Changez immédiatement le mot de passe, activez la 2FA via une application d’authentification, vérifiez les règles de transfert automatique créées à votre insu et prévenez les services dont les codes OTP transitent par cette adresse. Tant que la messagerie n’est pas sécurisée, l’OTP par e-mail ne protège plus réellement vos autres comptes.
Existe-t-il des alternatives plus sûres au SMS et à l’e-mail ?
Oui. Les applications d’authentification générant des codes TOTP (sur le téléphone, sans connexion réseau au moment de la génération) sont recommandées par le CERT-FR. Les clés de sécurité physiques (FIDO2) offrent un niveau de protection encore supérieur, notamment contre le phishing.
Un service me demande mon code OTP par téléphone : que faire ?
Ne le communiquez jamais. Aucun support légitime ne demande un code OTP par téléphone, par SMS ou par e-mail. Cette demande est quasi systématiquement le signe d’une tentative de fraude. Raccrochez et contactez vous-même le service via ses coordonnées officielles.
Choisir entre OTP par SMS et OTP par e-mail n’est pas une question technique isolée : c’est une décision à ajuster au niveau de risque réel de chaque usage. Pour les actions anodines, les deux canaux conviennent. Dès que l’enjeu monte, qu’il soit financier, juridique ou lié à des données personnelles, il faut passer à une authentification plus robuste et, pour les envois documentaires engageants, s’appuyer sur un canal à valeur légale. Prenez quelques minutes pour inventorier vos comptes sensibles et ajustez, un par un, le canal de vérification activé : c’est l’investissement de sécurité le plus rentable que vous puissiez faire aujourd’hui.